
با اشتراک در خبرنامه همیشه از آخرین تخفیفات و رویدادهای مهم ما مطلع خواهید شد

کاربرد VLAN در سوئیچ و روتر میکروتیک؛ جداسازی و امنیت شبکه
نقش VLAN در امنیت و جداسازی شبکههای میکروتیک
با افزایش تعداد تجهیزات متصل به شبکههای سازمانی، مدیریت ترافیک و کنترل دسترسی کاربران اهمیت بیشتری پیدا کرده است. یکی از راهکارهای مؤثر برای سازماندهی شبکه، استفاده از فناوری VLAN یا شبکه محلی مجازی است. این قابلیت در تجهیزات میکروتیک به مدیران شبکه اجازه میدهد بخشهای مختلف یک مجموعه را بدون نیاز به ایجاد شبکههای فیزیکی کاملاً مستقل، از یکدیگر جدا کنند. استفاده صحیح از VLAN میتواند مدیریت ارتباطات را سادهتر کرده و زمینه افزایش امنیت و پایداری شبکه را فراهم سازد.
VLAN چیست و چگونه شبکه را تفکیک میکند؟
فناوری VLAN مخفف Virtual Local Area Network است و برای ایجاد چند شبکه منطقی مستقل روی زیرساخت فیزیکی مشترک استفاده میشود.
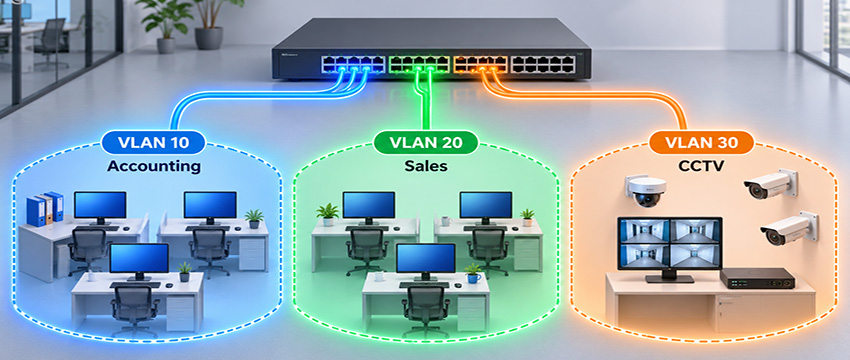
در این فناوری، دستگاهها براساس تنظیمات سوئیچ در گروههای جداگانه قرار میگیرند. هر VLAN معمولاً یک محدوده مستقل Broadcast در لایه دوم شبکه ایجاد میکند.
برای مثال، واحد حسابداری، بخش فروش و تجهیزات نظارتی یک شرکت میتوانند با استفاده از VLANهای متفاوت، روی یک مجموعه سوئیچ فعالیت کنند.
این جداسازی باعث میشود ترافیک Broadcast هر گروه بهصورت پیشفرض وارد سایر VLANها نشود.
نقش سوئیچ میکروتیک در مدیریت VLAN
سوئیچهای مدیریتی میکروتیک، بهویژه خانواده CRS، امکانات متنوعی برای ایجاد و مدیریت VLAN ارائه میدهند.
در RouterOS، قابلیت Bridge VLAN Filtering امکان تعیین عضویت پورتها در VLANهای مختلف را فراهم میکند.
پورت Access معمولاً برای اتصال دستگاههایی استفاده میشود که بستههای بدون برچسب VLAN ارسال میکنند.
در مقابل، پورت Trunk میتواند ترافیک چند VLAN را با برچسبهای مشخص میان تجهیزات شبکه منتقل کند.
همچنین تنظیم صحیح PVID و جدول VLAN برای جلوگیری از انتقال ناخواسته ترافیک ضروری است.
روتر میکروتیک چه نقشی در ارتباط VLANها دارد؟
جداسازی شبکه در لایه دوم به این معنا نیست که کاربران VLANهای مختلف هرگز نمیتوانند با یکدیگر ارتباط داشته باشند.
برای برقراری ارتباط میان آنها، به مسیریابی بین VLANها یا Inter-VLAN Routing نیاز است.
روترهای میکروتیک میتوانند با استفاده از رابطهای VLAN، آدرسدهی IP و قوانین Firewall، این ارتباطات را مدیریت کنند.
بهعنوان مثال، امکان تعریف دسترسی واحد فروش به یک سرور مشترک وجود دارد، درحالیکه دسترسی همان واحد به شبکه مدیریت تجهیزات محدود میشود.
البته ایجاد VLAN بهتنهایی جایگزین فایروال نیست.
کاربرد VLAN در شبکههای سازمانی
استفاده از VLAN تنها به شرکتهای بزرگ محدود نمیشود. در فروشگاهها، دفاتر اداری، هتلها و مراکز آموزشی نیز میتوان بخشهای مختلف شبکه را تفکیک کرد.
جدول زیر چند نمونه کاربرد رایج را نشان میدهد.
| بخش شبکه | VLAN نمونه | هدف جداسازی |
| کاربران اداری | 10 | تفکیک سیستمهای کارکنان |
| تلفنهای VoIP | 20 | مدیریت ترافیک صوتی |
| دوربینهای نظارتی | 30 | محدودسازی دسترسی |
| شبکه مهمان | 40 | جداسازی کاربران مهمان |
شمارههای جدول صرفاً نمونه هستند و باید متناسب با ساختار شبکه انتخاب شوند.
مزایای VLAN برای امنیت و مدیریت ترافیک
یکی از مهمترین مزایای VLAN، محدودکردن دامنه انتشار ترافیک Broadcast است.
همچنین تفکیک تجهیزات حساس از کاربران عمومی، امکان اعمال سیاستهای دسترسی دقیقتر را فراهم میکند.
در شبکههای VoIP، میتوان ترافیک تلفنها را از رایانههای اداری جدا کرد و سیاستهای QoS مناسبتری اعمال کرد.
بااینحال، VLAN بهتنهایی پهنای باند را افزایش نمیدهد و برای تضمین کیفیت ارتباط صوتی، تنظیمات صحیح اولویتبندی ترافیک همچنان ضروری است.
اهمیت Hardware Offloading در تجهیزات میکروتیک
در برخی سوئیچهای میکروتیک، پردازش ترافیک VLAN توسط تراشه سوئیچ انجام میشود.
این قابلیت که Hardware Offloading نام دارد، میتواند بار پردازنده مرکزی را کاهش داده و عملکرد سوئیچینگ را بهبود دهد.
البته پشتیبانی از آن به مدل دستگاه، تراشه و روش پیکربندی وابسته است.
استفاده از تنظیمات نامناسب ممکن است باعث انتقال پردازش ترافیک به CPU و کاهش کارایی شبکه شود.
نکات مهم پیش از راهاندازی VLAN
پیش از فعالسازی VLAN Filtering، باید مسیر دسترسی مدیریتی به روتر یا سوئیچ مشخص باشد؛ زیرا تنظیم نادرست ممکن است ارتباط مدیر شبکه با دستگاه را قطع کند.
همچنین بررسی پورتهای Tagged و Untagged، جلوگیری از دسترسی غیرمجاز و تهیه نسخه پشتیبان از تنظیمات ضروری است.
برای شبکههای حساس، استفاده از VLAN مدیریتی مستقل و قوانین Firewall مناسب توصیه میشود.
جمعبندی؛ مدیریت هوشمند شبکه با VLAN
فناوری VLAN در تجهیزات میکروتیک، امکان جداسازی منطقی شبکه، کنترل بهتر ترافیک و اجرای سیاستهای امنیتی را فراهم میکند.
سوئیچ وظیفه تفکیک ارتباطات در لایه دوم را بر عهده دارد و روتر میتواند ارتباط کنترلشده میان VLANها را برقرار کند.
انتخاب تجهیزات مناسب و پیکربندی اصولی، مهمترین عوامل بهرهبرداری مؤثر از این فناوری هستند.
خدمات مشتریان
تماس با ما
تلفن : 42780
تلفن : 88309908
ایمیل :info@mikrotak.com
آدرس : تهران ، خیابان مطهری ، خیابان اورامان ، پلاک 34 ، ساختمان دریچه ، طبقه دوم، واحد 108
تلفن : 88309908
ایمیل :info@mikrotak.com
آدرس : تهران ، خیابان مطهری ، خیابان اورامان ، پلاک 34 ، ساختمان دریچه ، طبقه دوم، واحد 108
خبرنامه

با فروشگاه اینترنتی میکروتک اوج تکنولوژی شبکه را تجربه کنید
اگر بخواهیم در زمینه تجهیزات شبکه در سطح کشور و یا حتی منطقه مجموعه ایی با سابقه در زمینه تأمین کالا ،پشتیبانی ،راهکار و تولید را نام ببریم بدون شک شرکت ارتباطات شبکه هزاره پویا از معدود مجموعه هایی است که توانسته است پاسخ اعتماد مشتریان خود را به نیکی به جا آورد . شایان ذکر است که فروشگاه اینترنتی نتورک شاپ تحت مدیریت مستقیم شرکت ارتباطات شبکه هزاره پویا پاسخگوی نیازهای شما مشتریان گرامی هنگام خرید و پس از خرید خواهد بود . چه کالاهایی می توانیم از نتورک شاپ خرید کنیم؟ در زمینه تجهیزات شبکه کمتر کالایی وجود دارد که میکروتک آن را پوشش ندهد ، شرکت ارتباطات شبکه هزاره پویا (میکروتک) به عنوان یک مجموعه بالادست در زمینه تجهیزات شبکه قادر است تا کالاهایی با معتبر ترین برند های مطرح و با کیفیت روز دنیا به را مشتریان گرامی ارائه دهد . برند هایی همچون میکروتیک ،سیسکو ،یوبیکیوتی ،مایموسا ، از جمله برند هایی هستند که به صورت تخصصی و با اشراف کامل توسط شرکت ارتباطات شبکه هزاره پویا (میکروتک) ارائه می گردد .
کلیه حقوق مادی و معنوی این سایت محفوظ و متعلق به شرکت ارتباطات شبکه هزاره پویا است.

